Pourquoi le DNS interne est essentiel
Dans un environnement d’entreprise, le DNS ne sert pas seulement à atteindre Internet : il permet aussi aux postes de retrouver les services et les machines internes.
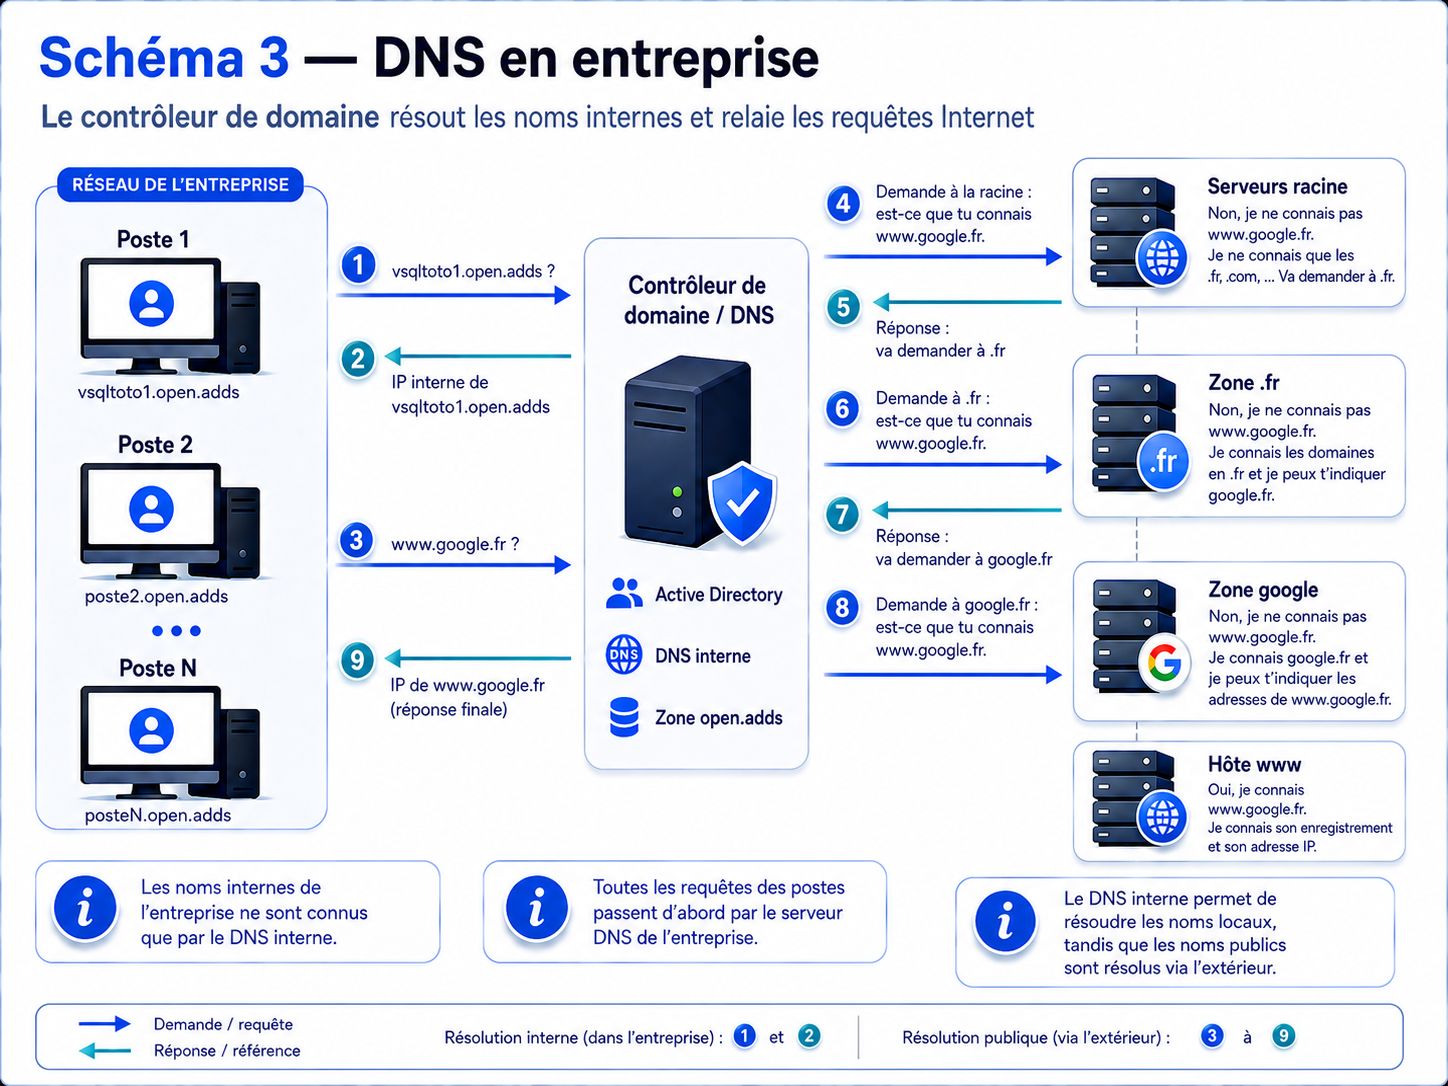
Le fonctionnement en image
 Agrandir
Un annuaire technique pour les ressources internes
Un serveur DNS interne peut connaître des noms qui n’existent pas sur Internet : contrôleurs de domaine, serveurs de fichiers, applications, imprimantes ou autres services internes.
Exemple : un nom interne tel que srv-fichiers.exemple.lan n’a aucune raison d’être connu des serveurs DNS publics. Il est résolu par l’infrastructure DNS de l’entreprise.
Et avec Active Directory ?
Active Directory s’appuie fortement sur DNS pour localiser ses services. Les postes membres d’un domaine doivent donc utiliser des serveurs DNS capables de résoudre la zone Active Directory et les enregistrements nécessaires au fonctionnement du domaine.
Il peut ainsi résoudre les noms locaux et retrouver les services du domaine.
Le serveur DNS répond directement lorsqu’il est autoritatif pour la zone concernée.
Le DNS interne peut utiliser des redirecteurs ou effectuer lui-même la résolution récursive.
Le contrôleur de domaine n’est pas toujours l’unique serveur DNS
Dans beaucoup de petites infrastructures Windows, le rôle DNS est installé sur les contrôleurs de domaine. Mais DNS reste un rôle distinct : selon l’architecture, plusieurs serveurs DNS peuvent être déployés pour la redondance, les sites distants ou la séparation des rôles.
Point important : modifier la configuration DNS d’un domaine Active Directory sans comprendre les dépendances peut provoquer des problèmes d’authentification, de stratégies de groupe ou de localisation des services. C’est un sujet d’administration système à traiter méthodiquement.